
카톡 친구가 보낸 파일 열었더니…북한 해킹 조직 피싱 공격
페이지 정보

작성자 고영미 기자
조회Hit 91
작성일2026-03-16 20:16:04
본문
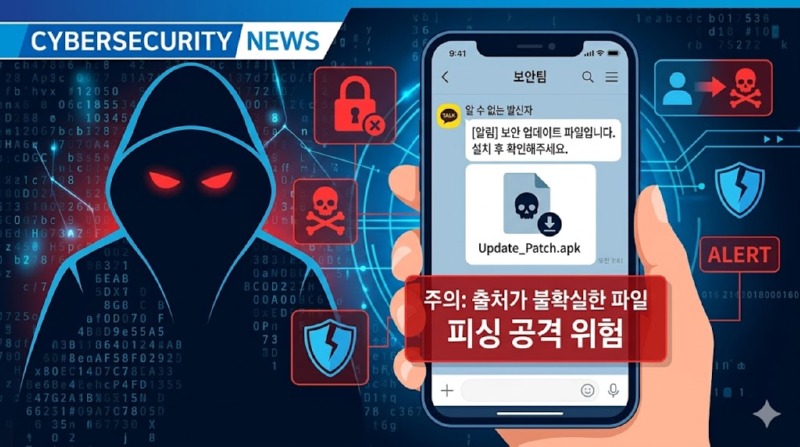
카카오톡 메시지를 이용한 새로운 지인 사칭 피싱 공격이 포착돼 사용자들의 주의가 요구된다.
사이버 보안업체 분석에 따르면 북한과 연계된 것으로 알려진 해킹 조직 ‘코니(Konni)’가 이메일과 메신저를 결합한 다단계 공격을 시도하고 있는 것으로 확인됐다.
이 공격은 먼저 정상적인 업무 이메일처럼 위장한 스피어피싱 메일로 시작된다. 사용자가 첨부된 압축파일을 열고 내부의 바로가기 파일(LNK)을 실행하면 악성 스크립트가 작동해 컴퓨터가 감염된다.
이후 해커는 감염된 PC에 장기간 잠복하면서 계정 정보를 탈취하고, 이미 로그인된 카카오톡 PC 버전 세션에 비인가 방식으로 접근한다. 그리고 피해자의 친구 목록 일부에게 악성 파일을 다시 보내 공격을 확산시키는 방식이다.
특히 이 방식은 지인이 보낸 메시지처럼 보이기 때문에 의심 없이 파일을 열 가능성이 높다는 점에서 위험성이 크다는 분석이다.
보안 전문가들은 문서 형태로 위장한 파일이나 압축파일을 받았을 경우 실행 전 반드시 확인하고, 기업이나 기관에서는 이상 행동 탐지 기반 보안 시스템을 강화할 필요가 있다고 강조했다.
#카카오톡피싱
#북한해킹
#지인사칭
#사이버보안
#피싱공격
#APT공격
#악성파일
#정보보안
추천0 비추천0


- 이전글김민석 총리 “방미가 차기주자 육성? 어처구니없는 공상” 26.03.16
- 다음글빗썸, 특금법 위반으로 일부 영업정지 6개월 26.03.16
댓글목록
등록된 댓글이 없습니다.